Bug bounty po polsku – bez pośredników
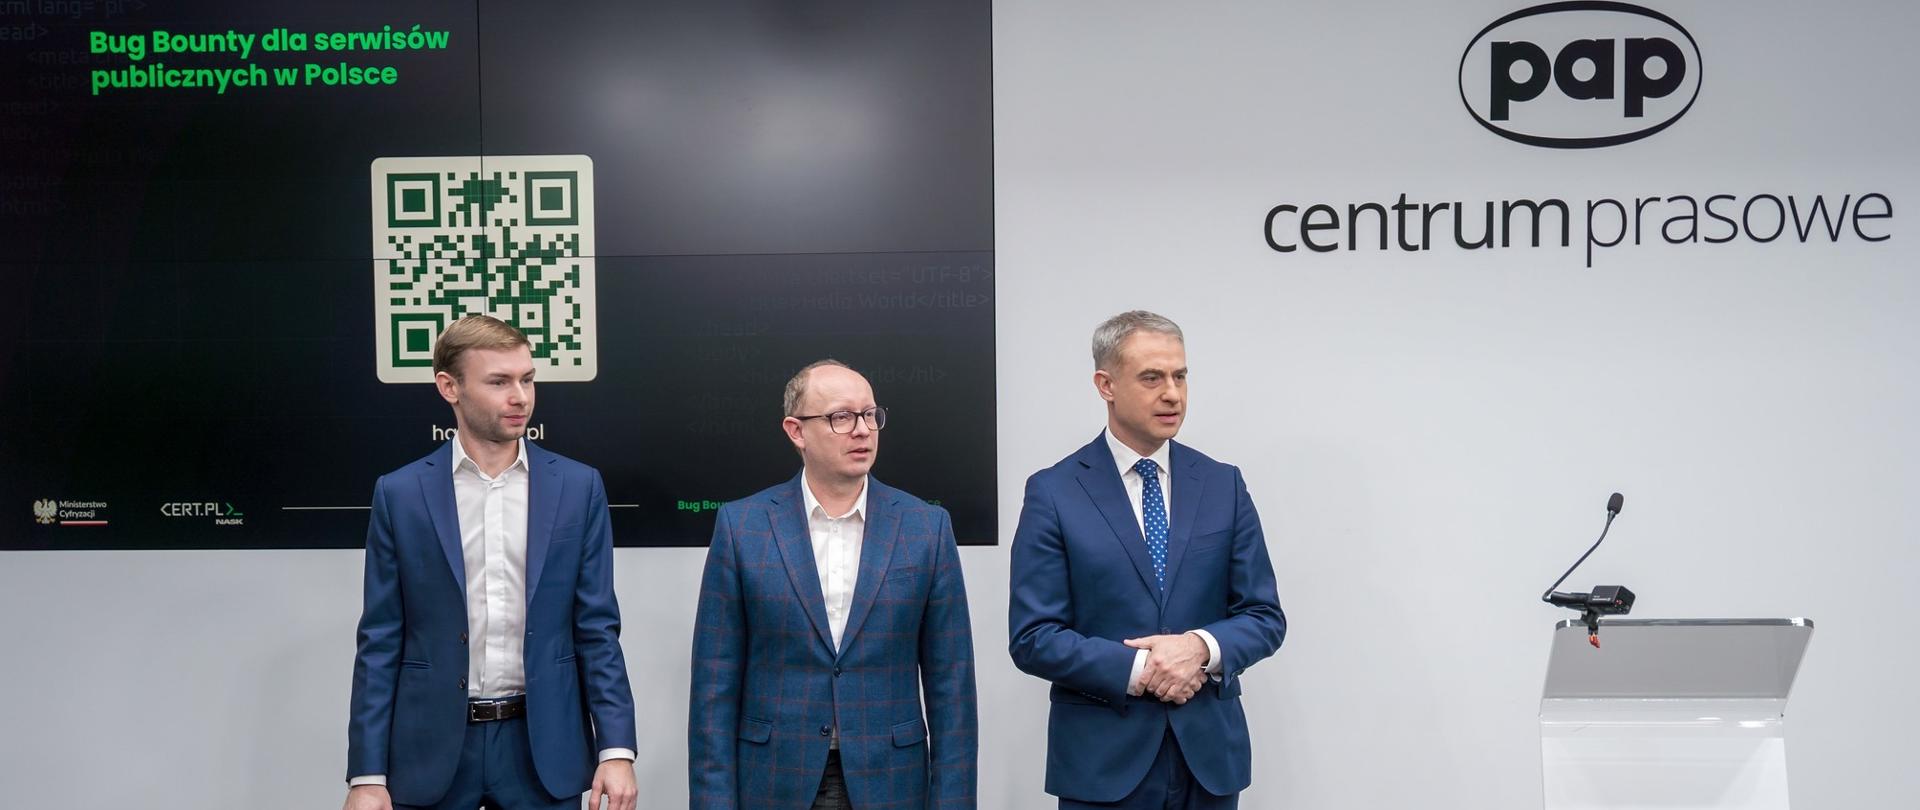
CERT Polska, działający w strukturach NASK, ogłosił uruchomienie programu bug bounty. Jego celem jest zwiększenie bezpieczeństwa systemów instytucji publicznych. Badacze bezpieczeństwa będą mogli legalnie szukać podatności, zanim zrobią to cyberprzestępcy. Na nagrody dla nich przeznaczono milion złotych.
Co ważne, cały proces – od zgłoszenia luki po kontakt z właścicielem systemu – odbywa się w infrastrukturze CERT Polska. To rozwiązanie rzadko spotykane na świecie: zwykle programy bug bounty są obsługiwane przez komercyjne platformy, takie jak HackerOne czy Bugcrowd. Polska propozycja jest jedną z pierwszych, w której organizator państwowy prowadzi wszystko samodzielnie, bez pośredników.
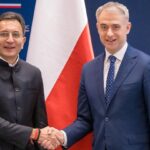
„W Polsce mamy wielu świetnych specjalistów i pasjonatów cyberbezpieczeństwa. Chcemy, żeby ich wiedza i umiejętności służyły bezpieczeństwu państwa. Dlatego zapraszamy ich do współpracy. Każdy, kto pomoże nam wykrywać podatności, będzie miał szansę na nagrodę finansową. Chcemy pokazać, że takie zaangażowanie jest zauważane i doceniane” – powiedział wicepremier i minister cyfryzacji, Krzysztof Gawkowski.
Program ma charakter pilotażowy, ale jego skala – milion złotych – pokazuje, że rząd traktuje bezpieczeństwo cyfrowe poważnie. Warto przypomnieć, że w ostatnich latach Polska była celem licznych ataków hakerskich, m.in. na infrastrukturę energetyczną i administrację. Bug bounty to jeden ze sposobów na wyprzedzenie działań przestępców.
Szczegóły programu, w tym lista instytucji biorących udział i zasady zgłaszania podatności, są dostępne na stronie NASK. Zainteresowani badacze powinni śledzić komunikaty organizatora.
Źródło: Ministerstwo Cyfryzacji
Fot. gov.pl