Polski sektor ochrony zdrowia znalazł się w ogniu cyberataków. Jak poinformowało Centrum e-Zdrowia, do końca września 2026 roku odnotowano już 1379 incydentów bezpieczeństwa, a rok zapowiada się na kolejny rekordowy. Dla porównania w całym 2025 roku było ich 1441, w 2022 zaledwie 251 – to niemal sześciokrotny wzrost w ciągu trzech lat.
Dane pacjentów nowym celem przestępców
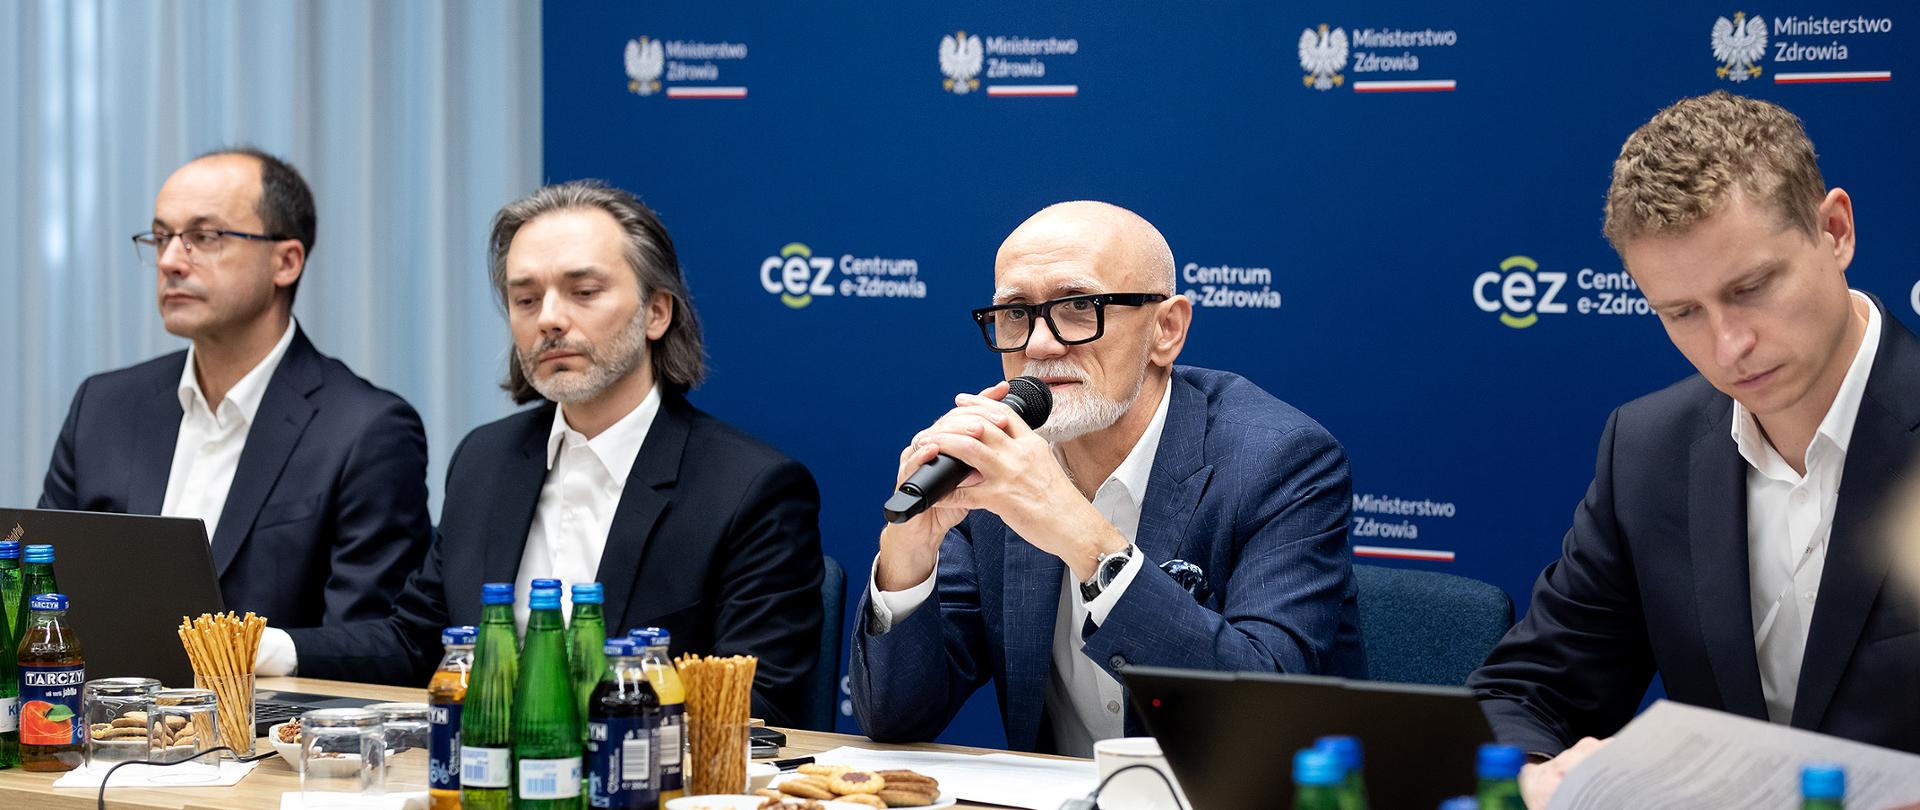
Wiceminister zdrowia Tomasz Maciejewski nie pozostawia złudzeń co do charakteru zagrożenia.
„Pozyskiwanie danych to nowe złoto dla cyberprzestępców” – podkreśla Maciejewski, zwracając uwagę, że trwa również wojna hybrydowa.
Ataki nie ograniczają się do kradzieży informacji. Cyberprzestępcy szyfrują systemy, zakłócają pracę placówek i stwarzają ryzyko przerwania ciągłości udzielania świadczeń medycznych. Wiceminister zaznacza, że bezpieczeństwo cyfrowe to wspólna odpowiedzialność instytucji państwowych, kierowników placówek oraz dostawców oprogramowania.
Nowe zalecenia dla dostawców oprogramowania medycznego
W odpowiedzi na falę ataków CSIRT Centrum e-Zdrowia przygotował zestaw zaleceń bezpieczeństwa dla dostawców oprogramowania medycznego. Dokument przekazano do implementacji 16 września 2026 roku za pośrednictwem organizacji zrzeszających producentów. Zalecenia obejmują zarządzanie bezpieczeństwem, ochronę danych i architekturę systemów, uwierzytelnianie tożsamości, kontrolę dostępów i uprawnień oraz monitoring i reagowanie na incydenty.
Kolejnym krokiem ma być nadanie tym wytycznym rangi wymogu prawnego w trybie art. 8b ustawy SIOZ.
Phishing i podatne usługi – główne wektory ataków
Analiza przyczyn incydentów z 2025 roku wskazuje, że dominowały oszustwa komputerowe, w tym phishing (580 przypadków), podatne usługi (344), wycieki poświadczeń (148) oraz szkodliwe oprogramowanie (146). Dwie pierwsze kategorie odpowiadały łącznie za około 64% zdarzeń.
Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia, porównuje cyberbezpieczeństwo do układanki.
„Odpowiedzialność za bezpieczeństwo w sieci przypomina puzzle, które tworzą spójny obraz działań, zaczynając od zwiększania świadomości o zagrożeniach, przez wykorzystanie technologii i w końcu kompetencje ludzkie” – mówi Olechnowicz.
Luki organizacyjne w placówkach
Badania CSIRT CeZ z przełomu 2025 i 2026 roku ujawniły poważne zaniedbania. Choć 76% jednostek deklarowało wdrożenie systemu zarządzania bezpieczeństwem informacji, to ponad 28% nie miało opublikowanej polityki bezpieczeństwa, a około 29% dyrektorów nie przeprowadzało regularnych przeglądów oceny ryzyka.
Cyberkaretka i wsparcie dla placówek
CSIRT CeZ powstał w grudniu 2023 roku jako drugi sektorowy CSIRT w Polsce i jedyny dedykowany ochronie zdrowia. Do jego zadań należy przyjmowanie zgłoszeń o incydentach poważnych, użyczanie sprzętu, wsparcie merytoryczne oraz koordynacja działań usuwających skutki ataków.
Dzięki 13 mln zł dofinansowania z Krajowego Planu Odbudowy CSIRT CeZ zyskał m.in. cyberkaretkę – specjalistyczny pojazd z autonomicznym zasilaniem, łącznością satelitarną i 5G oraz mobilną infrastrukturą teleinformatyczną. Pozwala ona odtworzyć podstawowe usługi niezależnie od infrastruktury poszkodowanego podmiotu.
Od początku 2026 roku pracownicy CSIRT CeZ przeszkolili 1969 osób, wysłali 117 ostrzeżeń sektorowych, opisali 285 podatności i wykryli 70 luk w infrastrukturze podmiotów sektora.
Jak zgłosić incydent
Podmioty mogą zgłaszać incydenty przez stronę internetową CSIRT CeZ, mailem na adres incydent@csirt.cez.gov.pl, telefonicznie pod numerem +48 573 205 962 lub przez system S46. Zgłoszenie należy złożyć w ciągu 24 godzin od wykrycia zdarzenia.
Źródło: Ministerstwo Zdrowia
Fot. gov.pl