Rejestrując adres internetowy dla nowej strony, organizacji czy firmy, wiele osób sięga po końcówki regionalne, takie jak .warszawa.pl, .waw.pl czy .poznan.pl. Kusz� niską ceną i łatwą dostępnością atrakcyjnych nazw. Zdaniem ekspertów to jednak poważny błąd, który może zakończyć się utratą domeny, problemami technicznymi, a nawet wykorzystaniem adresu przez cyberprzestępców.
Subdomena to nie to samo co domena regionalna
Kluczowe jest rozróżnienie dwóch pojęć, które w adresie URL wyglądają niemal identycznie. Subdomena należy do właściciela domeny głównej — jeśli miasto posiada warszawa.pl, może bezpłatnie tworzyć w jej ramach adresy takie jak mops.warszawa.pl, mając nad nimi pełną kontrolę. Domena regionalna drugiego stopnia to natomiast produkt komercyjny: końcówka .warszawa.pl działa na rynku podobnie jak .pl czy .com.pl. Kupując adres fundacja.warszawa.pl, organizacja staje się abonentem nazwy, a wpis trafia do rejestru WHOIS nadzorowanego przez NASK.
Jak sprawdzić, kto naprawdę stoi za domeną
Weryfikacja jest prosta. Wystarczy wejść na dns.pl/whois, wpisać interesujący adres i sprawdzić abonenta. Jeśli w rejestrze nie widnieje NASK, miasto, gmina, powiat ani inny urząd publiczny, a jedynie prywatna spółka lub osoba fizyczna — albo dane są ukryte, a rejestratorem nie jest NASK — mamy do czynienia z domeną, która na pewno nie należy do oficjalnej instytucji. W takiej sytuacji nie należy podawać danych, logować się ani klikać w linki płatności.
Wizerunkowa pułapka i phishing
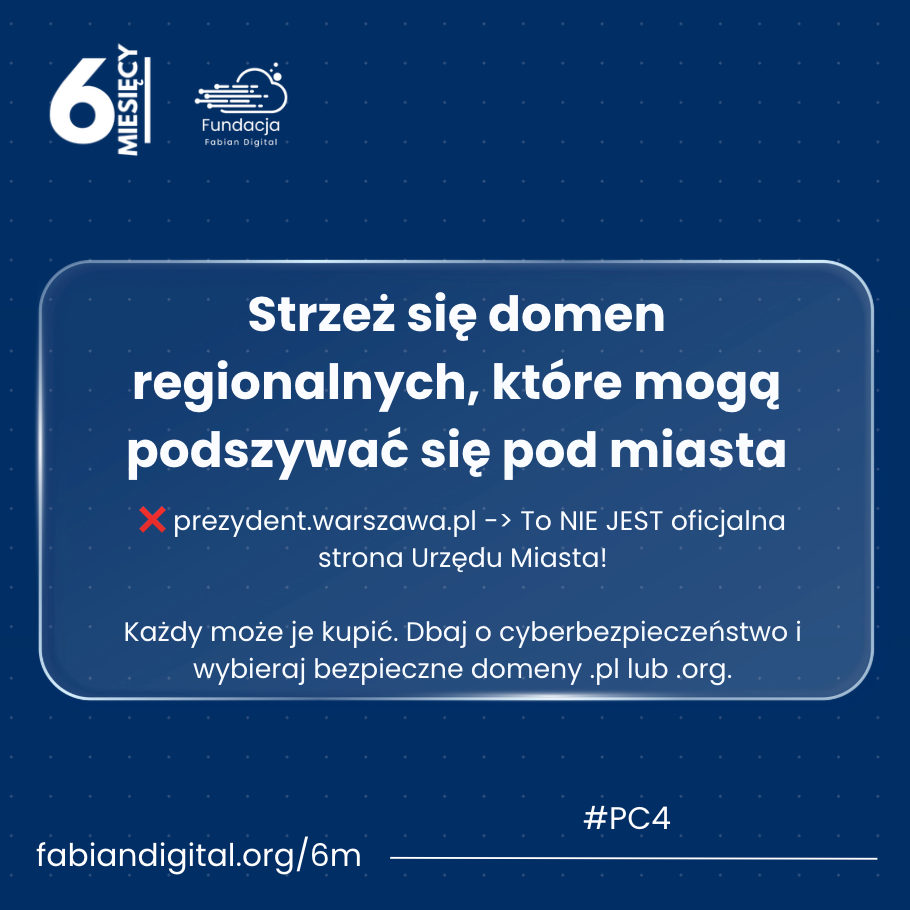
Problem polega na tym, że przeciętny użytkownik nie odróżnia domeny regionalnej od oficjalnej subdomeny miejskiej. Adres fundacja.warszawa.pl podświadomie kojarzy się z poparciem Urzędu Miasta. Skoro końcówki regionalne są ogólnodostępne, teoretycznie każdy może zarejestrować adres w rodzaju urzad.warszawa.pl czy prezydent.warszawa.pl. Dla cyberprzestępców to idealne narzędzie do phishingu — wyłudzania danych i podszywania się pod instytucje zaufania publicznego. Oszuści rozsyłają z takich adresów fałszywe wiadomości i wyłudzają pieniądze od mieszkańców.
Trzy bariery techniczne
Globalne systemy informatyczne opierają się na ustandaryzowanych bazach rozszerzeń (Public Suffix List), w których polskie domeny regionalne są traktowane po macoszemu. Skutki bywają dotkliwe:
- Blokada migracji — przeniesienie domeny regionalnej do globalnego dostawcy (np. OVHcloud, Cloudflare) często kończy się niepowodzeniem, bo systemy błędnie interpretują końcówkę jako subdomenę miasta.
- Konflikty DNS — konfiguracja Google Workspace, Microsoft 365 czy systemów e-mail marketingu wymaga precyzyjnych rekordów MX, TXT, SPF i DKIM; serwery autoryzacyjne gubią się przy domenach regionalnych, przez co poczta trafia do spamu lub jest blokowana.
- Ograniczenia funkcjonalne — część platform SaaS w ogóle nie pozwala podpiąć domeny z więcej niż jedną kropką przed końcówką krajową.
Konflikt interesów: miasto kontra prywatny nabywca
Najbardziej drastyczny scenariusz to zderzenie subdomeny miasta z komercyjną domeną regionalną o tej samej nazwie. W sieci krążą wtedy dwa sprzeczne wpisy autorytatywne — część użytkowników trafia na oficjalną stronę urzędu, a część na witrynę prywatnej firmy; poczta krąży losowo. Sprawa trafia do arbitrażu lub interwencji NASK. Ponieważ miasto ma nadrzędne prawa do nazwy, komercyjna domena zostaje zablokowana i odebrana nabywcy — dla firmy oznacza to utratę strony i poczty z dnia na dzień.
Jak zgłosić podejrzaną domenę
Incydenty można przekazywać do CERT Polska (CSIRT NASK). Podejrzanego SMS-a wystarczy przesłać na bezpłatny numer 8080, a e-mail na adres [email protected]. Zgłoszenie można też złożyć przez formularz na stronie incydent.cert.pl. Im szybciej trafi ono do zespołu, tym prędzej fałszywa strona zostanie zablokowana.
Bezpieczniejsza alternatywa
Domeny regionalne to technologiczny relikt wczesnych lat polskiego internetu. Zamiast ryzykować problemy z DNS, blokady transferów czy utratę adresu w sporze prawnym, bezpieczniej wybrać standardowe rozszerzenia krajowe (.pl) lub funkcjonalne (.org.pl, .com.pl), wpisując nazwę regionu w głównej frazie — np. fundacjawarszawa.pl. Ze względów technicznych, wizerunkowych i etycznych eksperci odradzają rejestrację adresów w rozszerzeniach regionalnych.
„Domeny regionalne to ogromna luka wizerunkowa, którą masowo wykorzystują cyberprzestępcy” — podkreślają autorzy opracowania Fundacji Fabian Digital, powstałego w ramach projektu „6 miesięcy” (źródło: publicystyka.ngo.pl).
Fundacja skierowała oficjalne pisma do NASK i Urzędu m.st. Warszawy z pytaniami m.in. o ryzyko phishingu, planowane zmiany w zasadach rejestracji końcówek regionalnych oraz monitoring nazw sugerujących powiązanie z miastem. Odpowiedzi mają zostać opublikowane po ich otrzymaniu.
Źródło: ngo.pl
Fot. publicystyka.ngo.pl