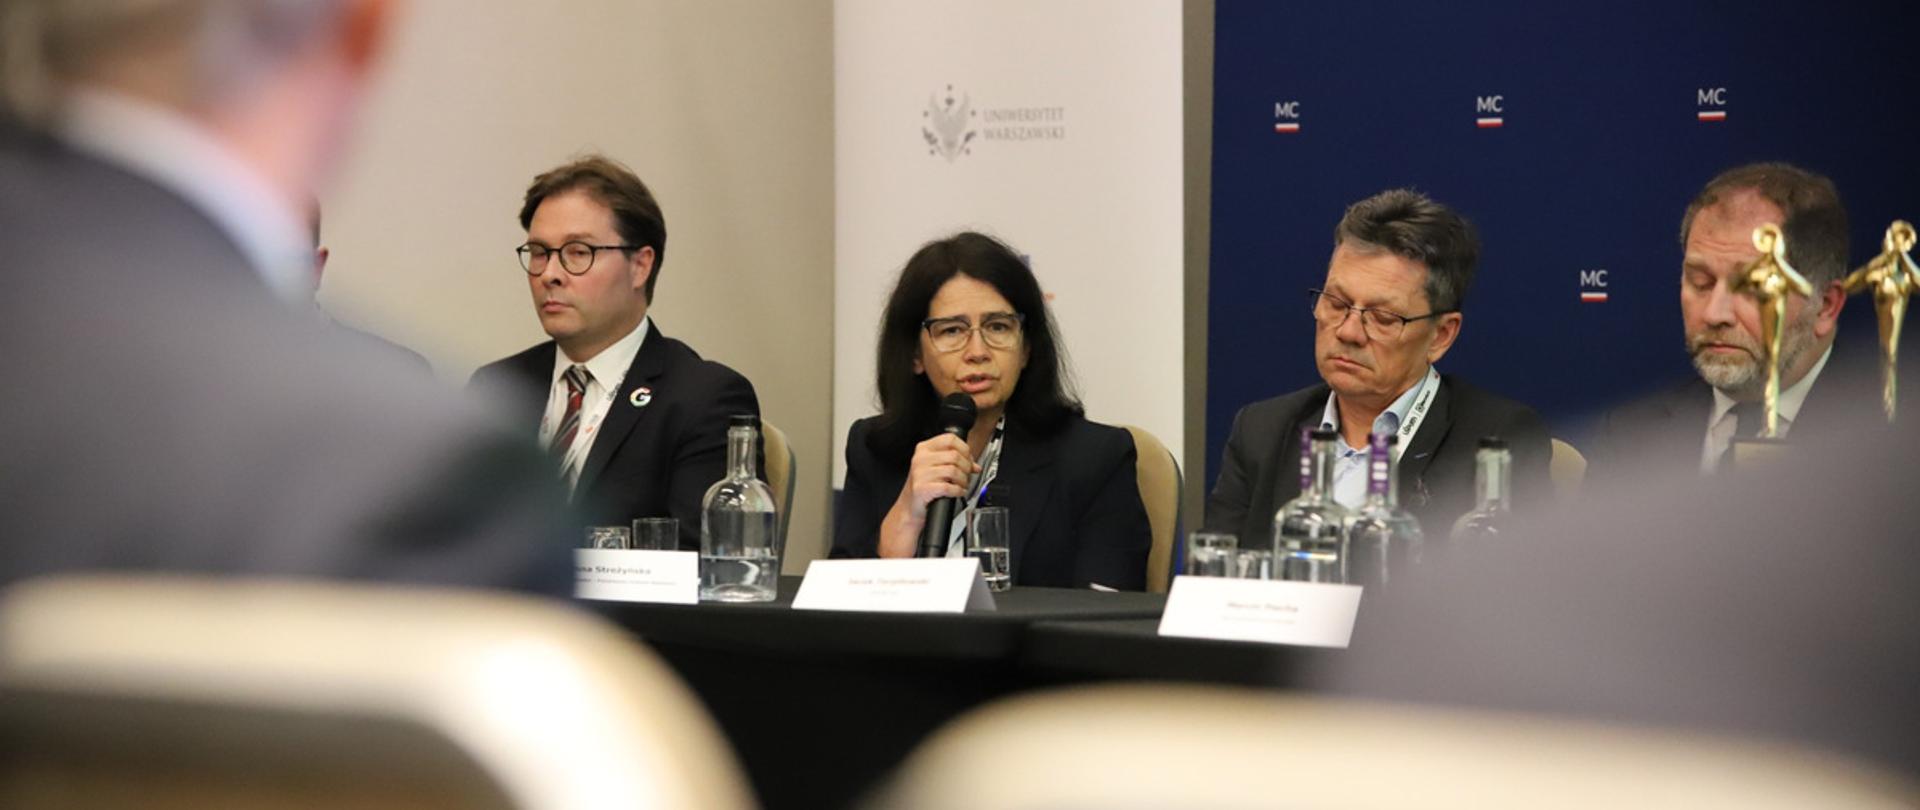
Podczas XXXII Forum Teleinformatyki Anna Streżyńska, obecnie dyrektor Instytutu Łączności – Państwowego Instytutu Badawczego, a w przeszłości minister cyfryzacji oraz prezes Urzędu Komunikacji Elektronicznej, wzięła udział w dyskusji poświęconej wykorzystaniu sztucznej inteligencji w komunikacji elektronicznej. Panel towarzyszył premierze dwóch monografii: „Cyberbezpieczeństwo ludzi, organizacji, państwa” oraz „Cyberbezpieczeństwo – technologiczne wsparcie procesów informacyjnych”.
AI zarządza siecią, ale kto kontroluje AI?
Jak zauważyła Streżyńska, w debacie publicznej o sztucznej inteligencji brakuje dziś perspektywy telekomunikacyjnej. Tymczasem modele AI coraz częściej odpowiadają za zarządzanie ruchem sieciowym i zasobami łączności, a to rodzi pytania o bezpieczeństwo systemów będących infrastrukturą krytyczną państwa. Kluczowe staje się nie tylko to, czy sieć działa sprawnie, lecz także skąd pochodzi wykorzystywany model, kto go rozwijał, na jakich danych został wytrenowany i czy da się wyjaśnić podejmowane przez niego decyzje.
Dyrektor IŁ-PIB zwróciła uwagę, że nowoczesna sieć telekomunikacyjna opiera się na długim łańcuchu wartości – od czipów, przez chmury, oprogramowanie i biblioteki, po interfejsy API oraz dostawy energii. Jak podkreśliła, komponentów składających się na taką infrastrukturę jest bardzo wiele, a operatorzy są uzależnieni od zewnętrznych dostawców.
Suwerenność polega na tym, żeby móc sprawować nad tym łańcuchem kontrolę – mówiła Anna Streżyńska.
Suwerenność cyfrowa bez samowystarczalności
Zdaniem byłej minister cyfryzacji osiągnięcie suwerenności cyfrowej nie wymaga samodzielnego wytwarzania każdego komponentu. Konieczna jest jednak wiedza o zależnościach od dostawców oraz umiejętność oceny i kontrolowania rozwiązań, na których opiera się sieć. Wraz z rozwojem AI oznacza to także potrzebę weryfikowania modeli i rozumienia ich wpływu na decyzje podejmowane w zarządzaniu siecią.
W trakcie rozmowy pojawiło się pytanie, czy ryzyka związane ze sztuczną inteligencją mieszczą się jeszcze w obszarze cyberbezpieczeństwa i komu w organizacji powierzyć odpowiedzialność za ich ocenę. Streżyńska odpowiedziała, że zakres zagrożeń jest szerszy – system może działać zgodnie z projektem, bez ataku i złośliwego oprogramowania, a mimo to podejmować błędne decyzje lub wprowadzać użytkowników w błąd.
Jak zaznaczyła, cyberbezpieczeństwo jest częścią szeroko pojętego bezpieczeństwa AI, ale nie jest już pojęciem nadrzędnym. Nadzór nad zastosowaniami sztucznej inteligencji powinien więc obejmować zarówno ochronę systemu przed atakami, jak i skutki jego działania dla ludzi oraz procesów. Odpowiedzialność za te decyzje – zdaniem dyrektor IŁ-PIB – nie może spoczywać wyłącznie na dziale technologicznym, lecz musi być osadzona w działalności całej organizacji i dzielona między osoby zarządzające jej różnymi obszarami.
Źródło: Instytut łączności
Fot. gov.pl